IT・Webの職種・AI職務経歴書メーカー
セキュリティエンジニアの職務経歴書を、質問に答えるだけで作成
セキュリティエンジニアの採用担当は、「どの領域を、どの立場で守ってきたか」「守った結果を数字で示せるか」「情報を正しく扱えるか」を見ています。レジュメラボのAI職務経歴書メーカーは、セキュリティエンジニアの記入見本とこの3つの視点にそって質問し、答えた内容から職務要約・職務経歴・自己PRの下書きを作ります。
下書きと総合点まで会員登録なし。Word・PDFの出力は無料会員登録で。
セキュリティエンジニアの採用担当が見ている3つのこと
レジュメラボのセキュリティエンジニアの書き方ガイドで、編集部がまとめた視点です。ツールの質問とチェックは、この3つにそって作っています。
どの領域を、どの立場で守ってきたか
採用担当が確かめること監視・インシデント対応・脆弱性診断・規程や体制づくりのどこを、セキュリティ会社として顧客向けに担ったのか、応募先の守りとして担ったのか。セキュリティの仕事は領域が広いため、採用担当はまず応募先の募集と重なるかを確認します。
書き方監視・インシデント対応・脆弱性診断・規程や体制づくりのどこを、セキュリティ会社として顧客向けに担ったのか、応募先の守りとして担ったのかが伝わるように書きましょう。
守った結果を数字で示せるか
採用担当が確かめること「事故が起きなかった」は成果として見えにくいため、検知から通知までの時間、初動までの時間、脆弱性の修正率などで示せるか。守る仕事を数字で説明できる人は、経営層への報告も任せられると判断されます。
書き方「事故が起きなかった」は成果として見えにくいため、検知から通知までの時間、初動までの時間、脆弱性の修正率などで示しましょう。
情報を正しく扱えるか
採用担当が確かめること顧客名、インシデントの詳細、脆弱性の中身、システムの構成を書かずに、経験を伝えられているか。セキュリティの職務経歴書は、書き方そのものが情報管理の力を示します。
書き方顧客名、インシデントの詳細、脆弱性の中身、システムの構成を書かずに、経験を伝えられていることが伝わるように書きましょう。
職務経歴の書き方:NG例とOK例
守った範囲と体制を書き、実績は「時間」と「割合」で示す
NG例
SOCにてアラートの監視・分析を担当。重大なインシデントを早期に発見し、顧客の被害拡大を防ぎました。
顧客数・体制・シフトがなく、どれだけの範囲を何人で見ていたのかがわかりません。
OK例
【担当】顧客約40社のファイアウォール・EDR(端末の監視ツール)などのアラート分析と顧客への通知(24時間のシフト制、チーム12名)
【実績】通知文のひな形と判断基準を整え、重大なアラートの検知から顧客への第一報までを平均約45分から約20分に短縮(目標30分以内)。誤検知の多い検知ルールの見直しを顧客と合意し、分析対象のアラートを月約3,000件から約1,800件に削減
顧客数・監視対象・シフト・チームの人数で、監視の規模と働き方が伝わります。
このツールで聞かれること
「セキュリティエンジニア」を選ぶと、次の順に1問ずつ質問します。各質問でセキュリティエンジニアの記入見本を見られ、わからないところは「あとで書く」で飛ばせます。
- お名前職務経歴書に載せる名前。イニシャルでもかまいません(任意)。
- 会社(直近から)会社名・在籍期間・事業内容・従業員数・雇用形態。部署や役職が変わった場合は分けて書けます。
- 担当した仕事だれに・何を・どのくらいの量で担当したか。「影響範囲の調査」「封じ込め・復旧の助言」「経営層向けの報告書作成」「再発防止策の提案」など、セキュリティエンジニアでよくある仕事の例をタップすると入力欄に入ります。
- 実績(数字で)その期間の実績を数字で。「アラートの削減」「脆弱性の期限内修正率の向上」「作成時間の短縮」などの例から選べます。数字が思いつかないときの案内つき。
- 工夫したこと成果を出すためのやり方(任意)。「顧客ヒアリング票の作成」「机上訓練の企画」などの例があります。
- 会社の追加ほかに在籍した会社があれば、同じ質問をくり返します。
- インシデント対応・診断・規程づくりの実績セキュリティエンジニアならではの欄(任意)。「見つけた」より「直った」「速くなった」「整った」を書く。
- AI・自動化の経験セキュリティエンジニアならではの欄(任意)。何に使い、どう確かめ、何が変わったかを書く。
- 一番伝えたいこと職務要約に入れる、一番伝えたい実績や経験を1〜2文で。(守ってきた領域・立場・一番の成果を3〜5行で)
- 活かせる経験・スキル応募先で活かせる経験・知識・スキルを3つほど(任意)。
- テクニカルスキル使えるソフト・ツールと、どこまで使えるか(任意)。製品名より「領域・担当した工程・年数」。
- 資格資格の取得年月と名前(任意)。
- 自己PR(強み1)強み(ひとことで)・具体例・結果(数字で)に分けて。強みは2つまで。守りを「進めた」「速くした」を数字で。
- 自己PR(強み2)2つ目の強みがあれば(任意)。
話すだけで入力できます(音声入力)。Chrome・Safari など音声入力に対応したブラウザでは、各入力欄のマイクボタンを押して、質問に声で答えられます。スマホで長い文を打つ手間が減ります(対応していないブラウザでは、ボタンは表示されません)。
記入見本の一部
ツールが下書きのお手本にしている、セキュリティエンジニアの記入見本から抜粋しました。
記入見本(セキュリティエンジニア)
■職務要約
SIerでサーバー・ネットワークの構築・運用を4年経験したのち、株式会社サンプルセキュアで8年半、企業のセキュリティを守る仕事に携わってきました。24時間の監視、インシデント対応の支援、脆弱性診断の案件管理、セキュリティ規程の整備支援まで経験しています。現在は主任として、高リスクの脆弱性の期限内修正率を約60%から約90%に高めました。
■職務経歴(一部)
株式会社サンプルセキュア(2018年4月〜現在) 事業内容:企業向けのセキュリティ監視(SOC)、インシデント対応支援、脆弱性診断、セキュリティコンサルティング 資本金:1億円 売上高:45億円(2026年3月期) 従業員数:380名 雇用形態:正社員 | |
|---|---|
| 期間 | 業務内容 |
| 2024年4月 〜 現在 |
セキュリティコンサルティング部 主任 【担当】Webアプリケーション・ネットワークの脆弱性診断の案件管理(年約40件、診断員5名)と、顧客への報告・修正支援 【実績】報告書を「リスクの大きさ・修正の優先順位・期限」がわかる形に改め、報告会で修正計画まで合意する進め方に変更。高リスクの脆弱性の期限内修正率(再診断で確認)を約60%から約90%に向上 【取り組み】社内ルールで認められた生成AIで報告書の文章の下書きを作成(顧客名・IPアドレス・ログの生データは入力せず、内容は自分と上長が確認)。報告書1件の作成時間を約8時間から約5時間に短縮 |
会社名・人名・数字は、レジュメラボが作った架空の記入例です。ツールでは、各質問でこの見本の該当部分を開いて見られます。
書けたらチェック
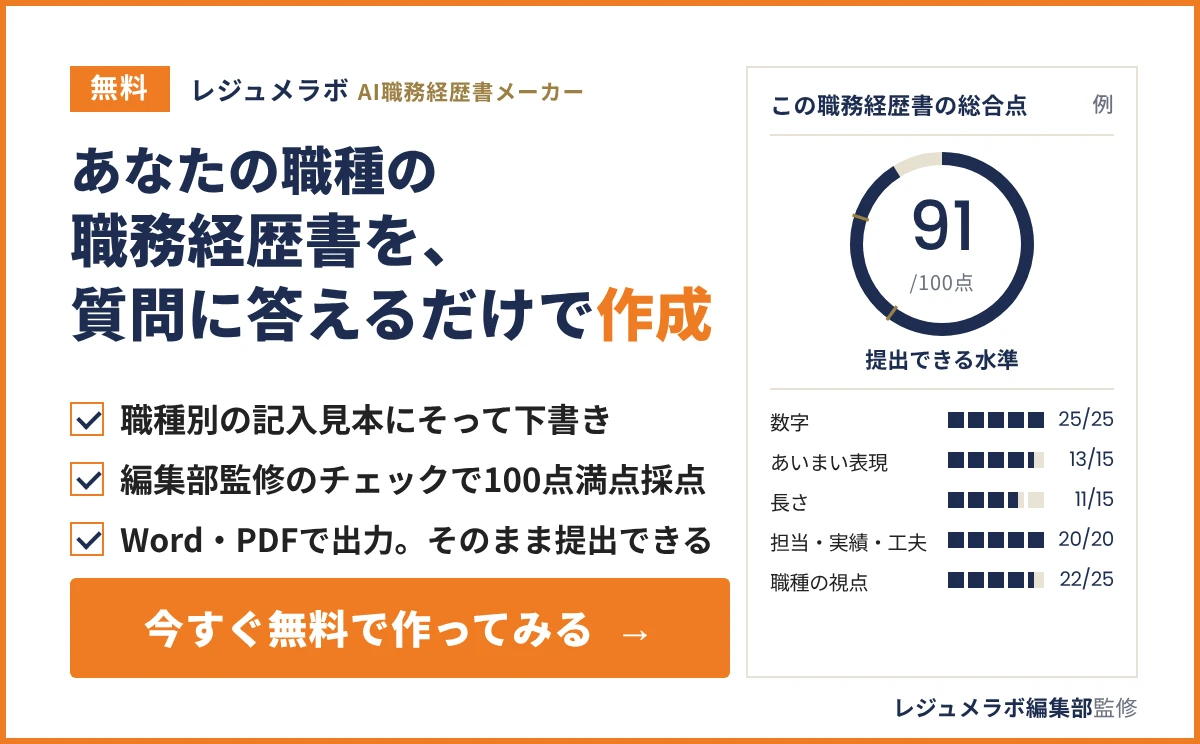
下書きができたら、レジュメラボ編集部の基準で100点満点のチェックをします。すでに書いた職務経歴書を貼り付けて、チェックだけ使うこともできます。
チェックする5つの項目
- 実績を数字で示せているか件数・期間・人数・割合・前後の比較など、比べられる数字があるか。
- あいまいな表現がないか「様々な」「積極的に」など、中身の伝わらない言葉に頼っていないか。
- 文章の長さはちょうどいいか職務要約・自己PRが、読みやすい字数に収まっているか。
- 担当・実績・工夫がそろっているか各期間に【担当】【実績】があり、空欄が残っていないか。
- この職種の採用担当が見る点を書けているか下の3つの点が、本文から読み取れるか。
セキュリティエンジニアで見る3つの点
- どの領域を、どの立場で守ってきたか
- 守った結果を数字で示せるか
- 情報を正しく扱えるか
提出前に、自分でも確かめたいこと
- 職務要約に、経験年数・立場・担当した領域・一番の成果が入っている
- 所属ごとに、顧客数や監視対象・体制など、守ってきた範囲を書いている
- 実績を、通知や初動までの時間・修正率など、前後の数字で書いている
- 顧客名・インシデントの詳細・脆弱性の中身・システム構成を書いていない
- テクニカルスキルの経験年数が、職務経歴の期間と一致している
- 生成AIの活用は、使った業務・入力しない情報・人の確認方法をセットで書いている
- 資格は正式名称で書き、登録や更新が必要なものは現在の状態がわかる
総合点とレーダーは会員登録なしで見られます。項目ごとのコメント、まず直すと良いところ、3つの点の評価、提出前の表記チェック(西暦と和暦の混在、在籍期間の重なりなど)は、無料会員登録で見られます。
よくある質問
数字が出しにくいセキュリティエンジニアの実績は、どう書けばいいですか?
売上のような数字がなくても、件数・期間・人数・割合・前後の比較で数えると書けます。セキュリティエンジニアの記入見本では「重大なアラートの検知から顧客への第一報までを平均約45分から約20分に短縮(目標30分以内)」(前後の比較)や「顧客約40社のファイアウォール・EDR(端末の監視ツール)などのアラート分析と顧客への通知(…」(件数)のように書いています。ツールの実績の質問には「数字が思いつかないとき」の案内があり、わからない数字は「約」でもかまいません。空欄のまま進めた所は、下書きに「(数字を入れる)」の印が残るので、あとで確かめて入れられます。
セキュリティエンジニアの職務要約には、何を入れればいいですか?
「守ってきた領域・立場・一番の成果を3〜5行で」が目安です。記入見本では、インフラの土台があり、そのうえでセキュリティを8年半担ってきた流れが一文でわかります。採用担当が見る「どの領域を、どの立場で守ってきたか」「守った結果を数字で示せるか」「情報を正しく扱えるか」のうち、いちばん伝えたい実績を1つ入れると、続きを読んでもらいやすくなります。ツールでは「一番伝えたいこと」を聞き、職務要約に入れます。
「インシデント対応・診断・規程づくりの実績」は、どう書けばいいですか?
ポイントは「「見つけた」より「直った」「速くなった」「整った」を書く」です。記入見本では「【実績】報告書を「リスクの大きさ・修正の優先順位・期限」がわかる形に改め、報告会で修正計画まで合意する進め方に変更。高リスクの脆弱性の期限内修正率(再診断で確認)を約60%から約9…」のように書いています。診断の成果を、再診断で確かめた修正率で示しているので、顧客の守りが進んだことがわかります。ツールでも、この項目を質問の中で聞きます。
セキュリティエンジニアの職務経歴書は、無料で最後まで作れますか?
質問に答えて下書きを作り、総合点を見るところまでは、会員登録なしで無料で使えます。Word・PDFでの出力と、くわしいチェック結果(項目ごとのコメント、まず直すと良いところ、採用担当が見る3つの点の評価など)は、無料会員登録で使えます。かかる時間の目安は15〜20分で、途中でやめても続きから再開できます。自分で書きたい場合は、セキュリティエンジニアのテンプレート(Word・Excel・PDF)も無料でダウンロードできます。
セキュリティエンジニアの職務経歴書をもっと知る
- セキュリティエンジニアの職務経歴書の書き方(記事)NG例・OK例と、項目ごとの書き方
- セキュリティエンジニアの職務経歴書テンプレートWord・Excel・PDF(無料・記入見本つき)
- スマホで職務経歴書を作る方法ガイド
- AIで作った職務経歴書はバレる?ガイド
- 職務経歴書をChatGPTで作るプロンプト例ガイド
- AI職務経歴書メーカーのチェック基準ガイド
IT・Webのほかの職種で作る
あなたの状況に合わせて作る
ブランクや転職回数、未経験への挑戦など、気になる事情がある人は、状況別のページから作ると、その事情の書き方まで質問にそって整えられます。
- ブランクがある人
- 短期離職がある人
- 転職回数が多い人
- アピールできる実績がない人
- 年齢に不安がある人
- 未経験の職種に挑戦する人
- 第二新卒・経験が浅い人
- 派遣・非正規から正社員を目指す人
- フリーランスから会社員を目指す人
- 会社都合で退職した人
- 管理職として応募する人
- 大手からベンチャーへ転職する人
- ベンチャーから大手へ転職する人
- 育休明けに転職する人
- 自営業から再就職する人
- 部長クラス
- 役員・執行役員クラス
監修:レジュメラボ編集部(編集長 佐藤 大貴)最終更新:2026年10月27日