Guides
書き方ガイド
セキュリティエンジニアの職務経歴書は、ほかのIT職種にはない難しさがあります。守る仕事の成果は「何も起きなかった」ことが多く、数字にしにくい。しかも、顧客名やインシデントの詳細、見つかった脆弱性の中身は書けません。その結果、「監視・分析を担当」「セキュリティ向上に貢献」といった、中身の見えない書類になりがちです。
採用担当が知りたいのは、どの領域を、どの立場で守り、守りが進んだことを数字でどう示せるかです。そして、書類の書き方そのものから、情報を正しく扱える人かどうかも見ています。
この記事では、SIerでインフラを4年経験したのち、セキュリティサービス会社で8年半、監視・インシデント対応・脆弱性診断・規程づくりの支援まで担ってきた人の記入例をもとに、項目ごとの書き方と評価される理由を解説します。守る側の経験を、守秘に配慮しながら伝える書き方と、AIの経験の書き方も紹介します。
この記事でわかること
無料テンプレート
セキュリティエンジニアの職務経歴書、記入見本つきのテンプレートがあります
この記事の記入例と同じ形式で、Word・Excel・PDFの3形式。空欄のテンプレートと記入見本がセットになっています。
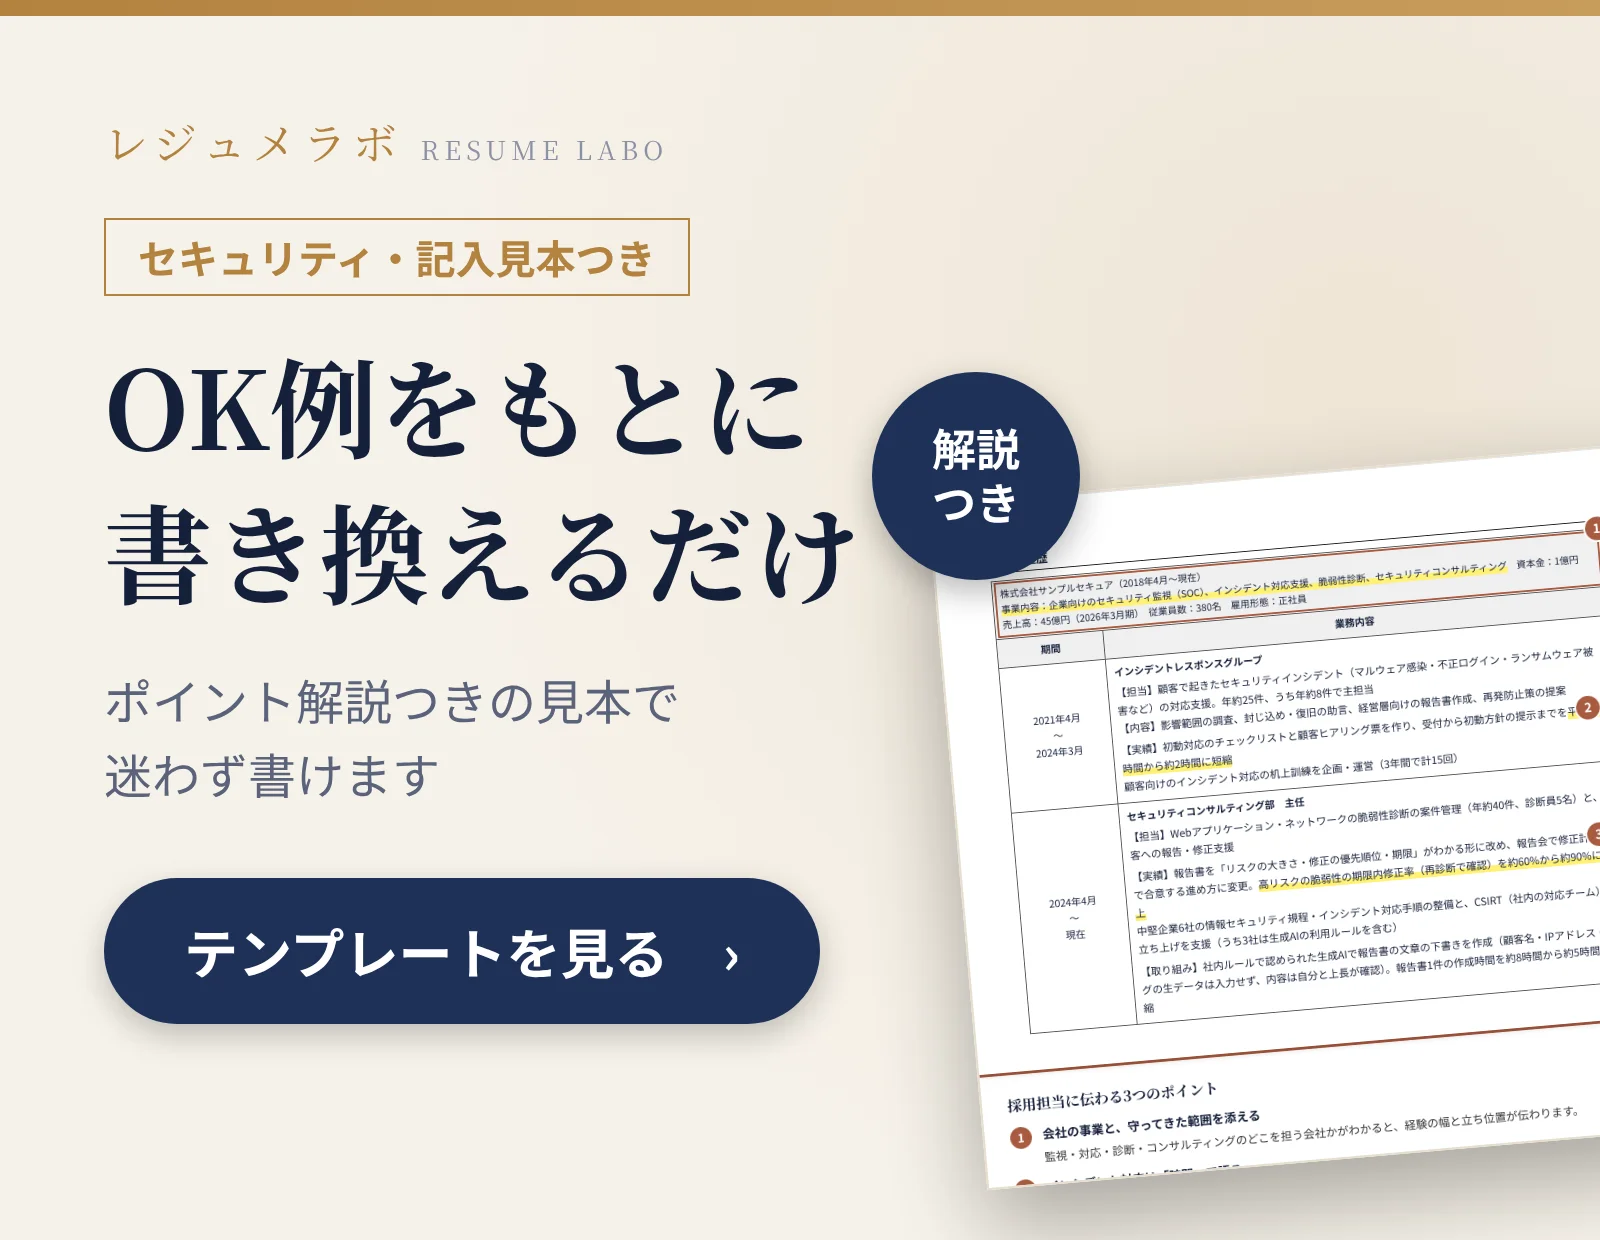
まずは完成イメージです。SIerでサーバー・ネットワークの構築・運用を4年経験したのち、セキュリティサービス会社に移って8年半。セキュリティ監視センター(SOC)のアナリスト、インシデント対応、脆弱性診断の案件管理と規程づくりの支援へと領域を広げ、現在は主任を務めている人を想定しています。画像をタップすると拡大できます。
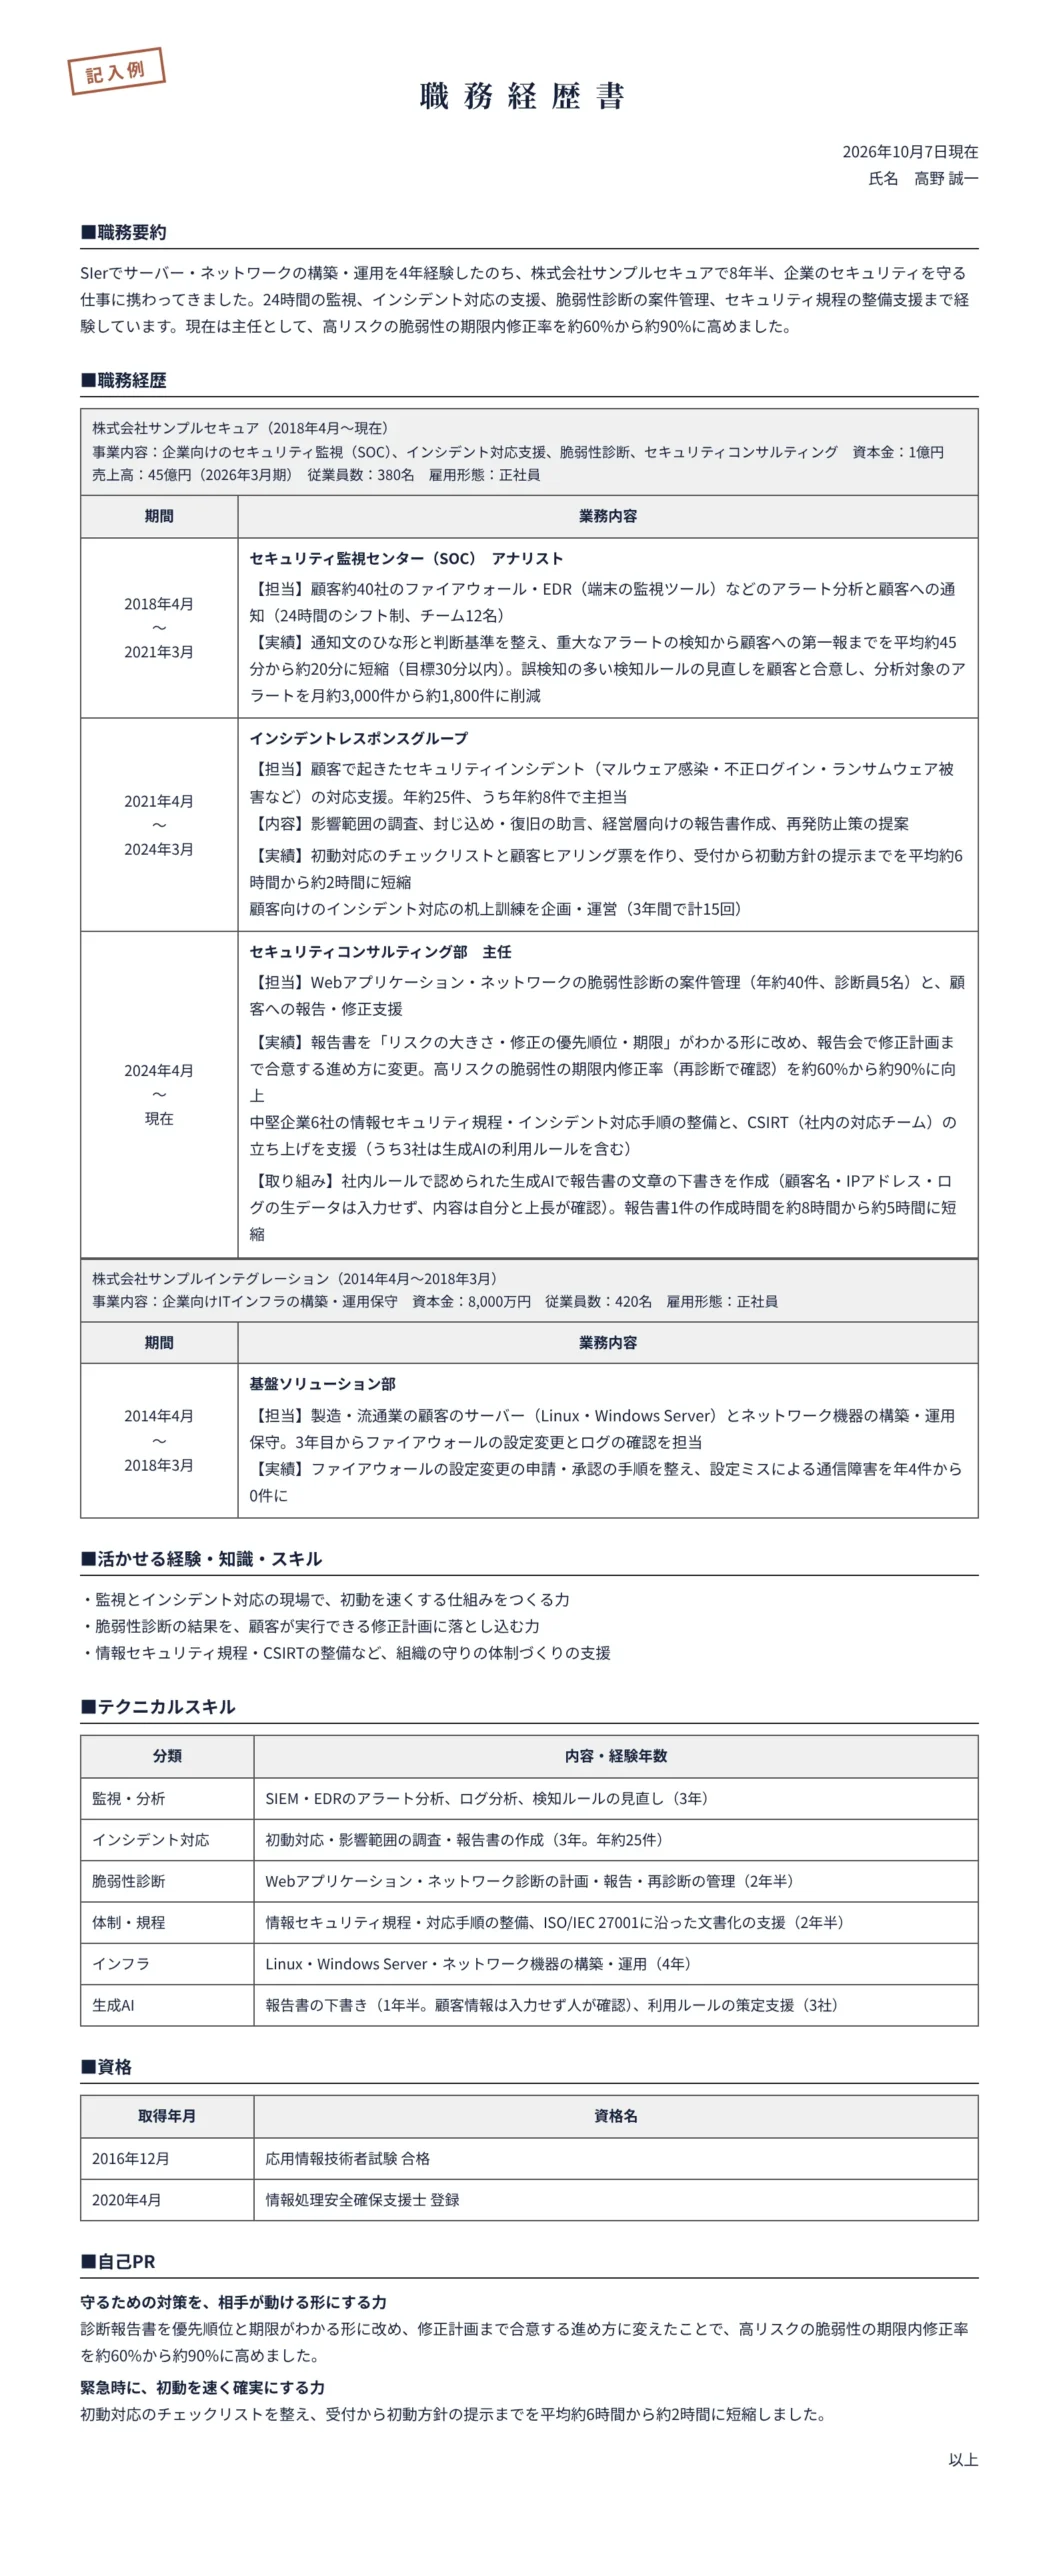
この記入例と同じ形式のテンプレートを無料で用意しています。Word・Excel・PDFの3形式で、空欄テンプレートと記入見本の2点セットです。
記入例をもとに、あなたの経歴でセキュリティエンジニアの職務経歴書を作る(AI職務経歴書メーカー・無料)
ツールで聞かれる質問や記入見本は、セキュリティエンジニアの職務経歴書をAIで作成するページで先に確かめられます。
書き方に入る前に、セキュリティの仕事を取り巻く状況を公表データで見ておきます。3つの資料を重ねると、見えてくることは1つです。被害の入口の多くは、直し忘れた弱点と、管理の甘いIDやパスワードです。そして被害は取引先にまで広がります。だから評価されるのは、弱点を見つけるだけでなく、相手が直せる形にし、状況を正確に伝えられる人です。
情報処理推進機構(IPA)の「2024年度 中小企業における情報セキュリティ対策の実態調査」(速報版、全国の中小企業の経営層4,191件が回答)では、2023年度に不正アクセスの被害にあった企業に手口を聞いています(n=419)。「脆弱性を突かれた」が48.0%で最も多く、「ID・パスワードをだまし取られた」が36.8%、「取引先やグループ会社等を経由して侵入」が19.8%でした。
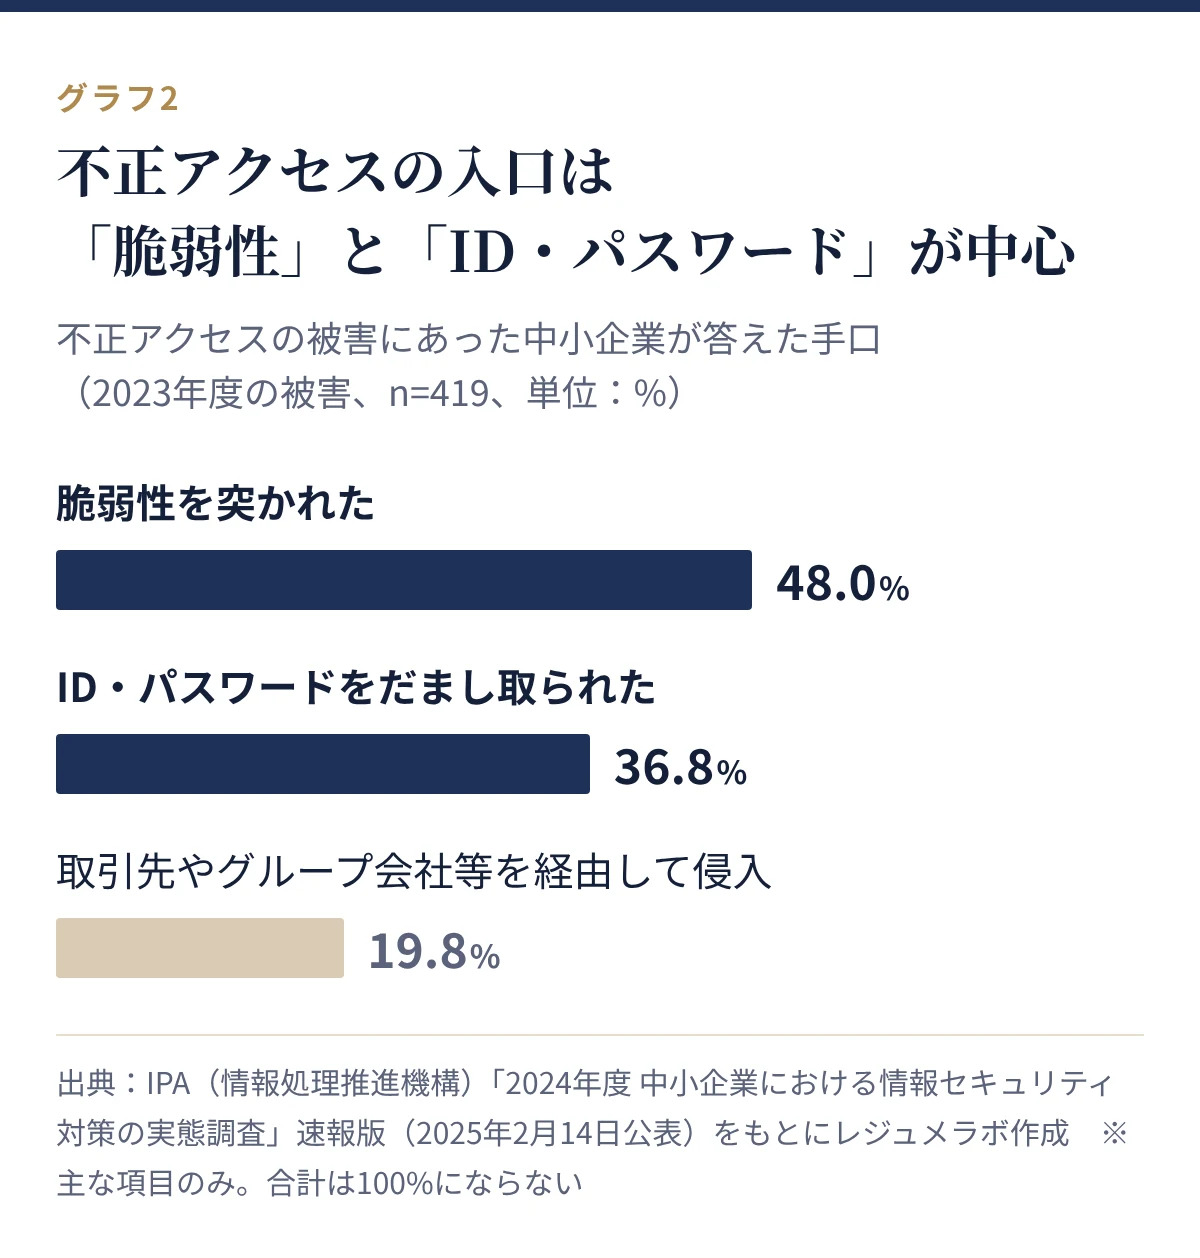
出典:2024年度 中小企業における情報セキュリティ対策の実態調査 速報版(情報処理推進機構)(2025年2月14日公表)
裏を返せば、弱点を直し終えることと、IDの管理を確かにすることが、守りの大きな部分を占めるということです。編集部の読みでは、脆弱性診断の価値は「いくつ見つけたか」ではなく、「期限までにどれだけ直ったか」で決まります。
記入例では、報告書を「リスクの大きさ・修正の優先順位・期限」がわかる形に改め、報告会で修正計画まで合意する進め方に変えて、高リスクの脆弱性の期限内修正率(再診断で確認)を約60%から約90%に上げています。見つけた件数を書きたくなるところを、直った割合で書いているのがポイントです。前職でファイアウォールの設定変更の手順を整え、設定ミスによる通信障害を年4件から0件にした経験も、弱点をつくらない守りの実績として読めます。
同じ調査では、2023年度にサイバー被害を受けた企業(n=975)に取引先への影響も聞いています。「特に無し」を除くと約7割が影響があったと答え、内訳は「サービスの停止や遅延」36.1%、「賠償や補償の負担」32.4%、「原因調査・復旧の経費負担」23.2%でした。被害から復旧までの平均は5.8日です。
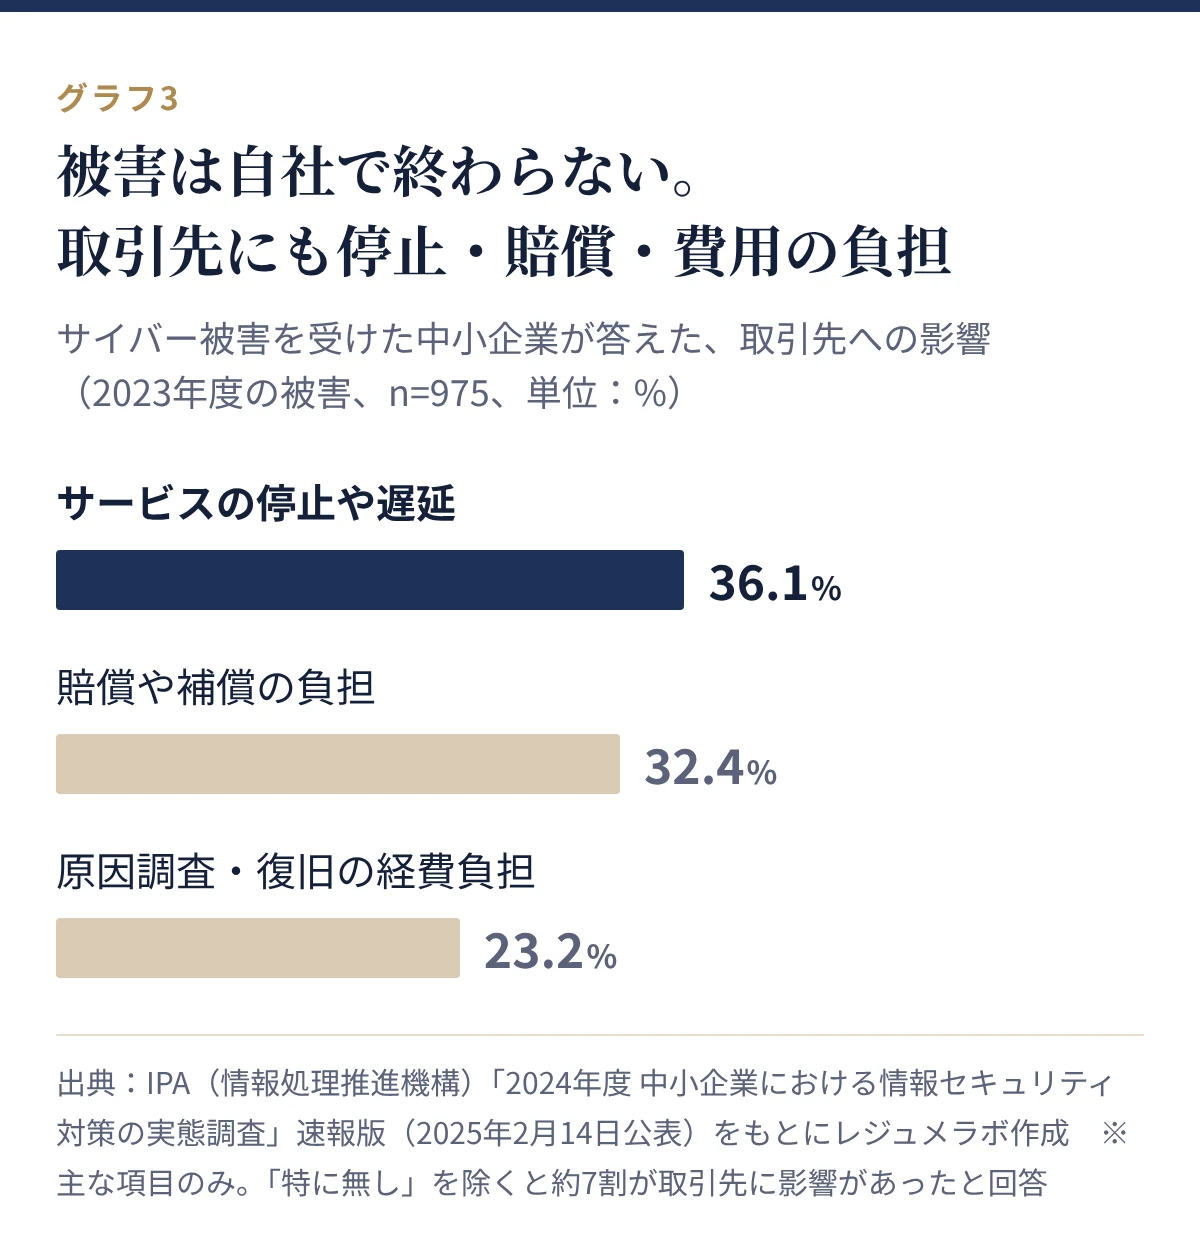
出典:2024年度 中小企業における情報セキュリティ対策の実態調査 速報版(情報処理推進機構)(2025年2月14日公表)
インシデントが起きたとき、影響は自社のシステムだけでは終わりません。だからこそ、最初の数時間で影響範囲を見極め、方針を決め、経営層や取引先に伝える初動が大切になります。
記入例の「初動対応のチェックリストと顧客ヒアリング票を作り、受付から初動方針の提示までを平均約6時間から約2時間に短縮」は、この初動を速くした実績です。インシデント対応の経験は、個々の事件の中身ではなく、初動までの時間と自分の役割で書けば、守秘に触れずに力が伝わります。「経営層向けの報告書作成」と書いているのも、被害が経営の問題になることを踏まえた書き方です。
厚生労働省の職業情報提供サイト「job tag」の「セキュリティエキスパート(オペレーション)」は、システムを監視し、攻撃や不正アクセスから守り、インシデントに対応する職業として紹介されています。仕事に必要なスキル(0〜7点)を見ると、読解力と傾聴力がともに4.5点で最も高く、文章力4.2点、説明力4.0点、論理と推論(批判的思考)4.0点、継続的観察と評価3.9点と続きます。設置と設定は3.2点、プログラミングと故障等の原因特定は3.0点でした。
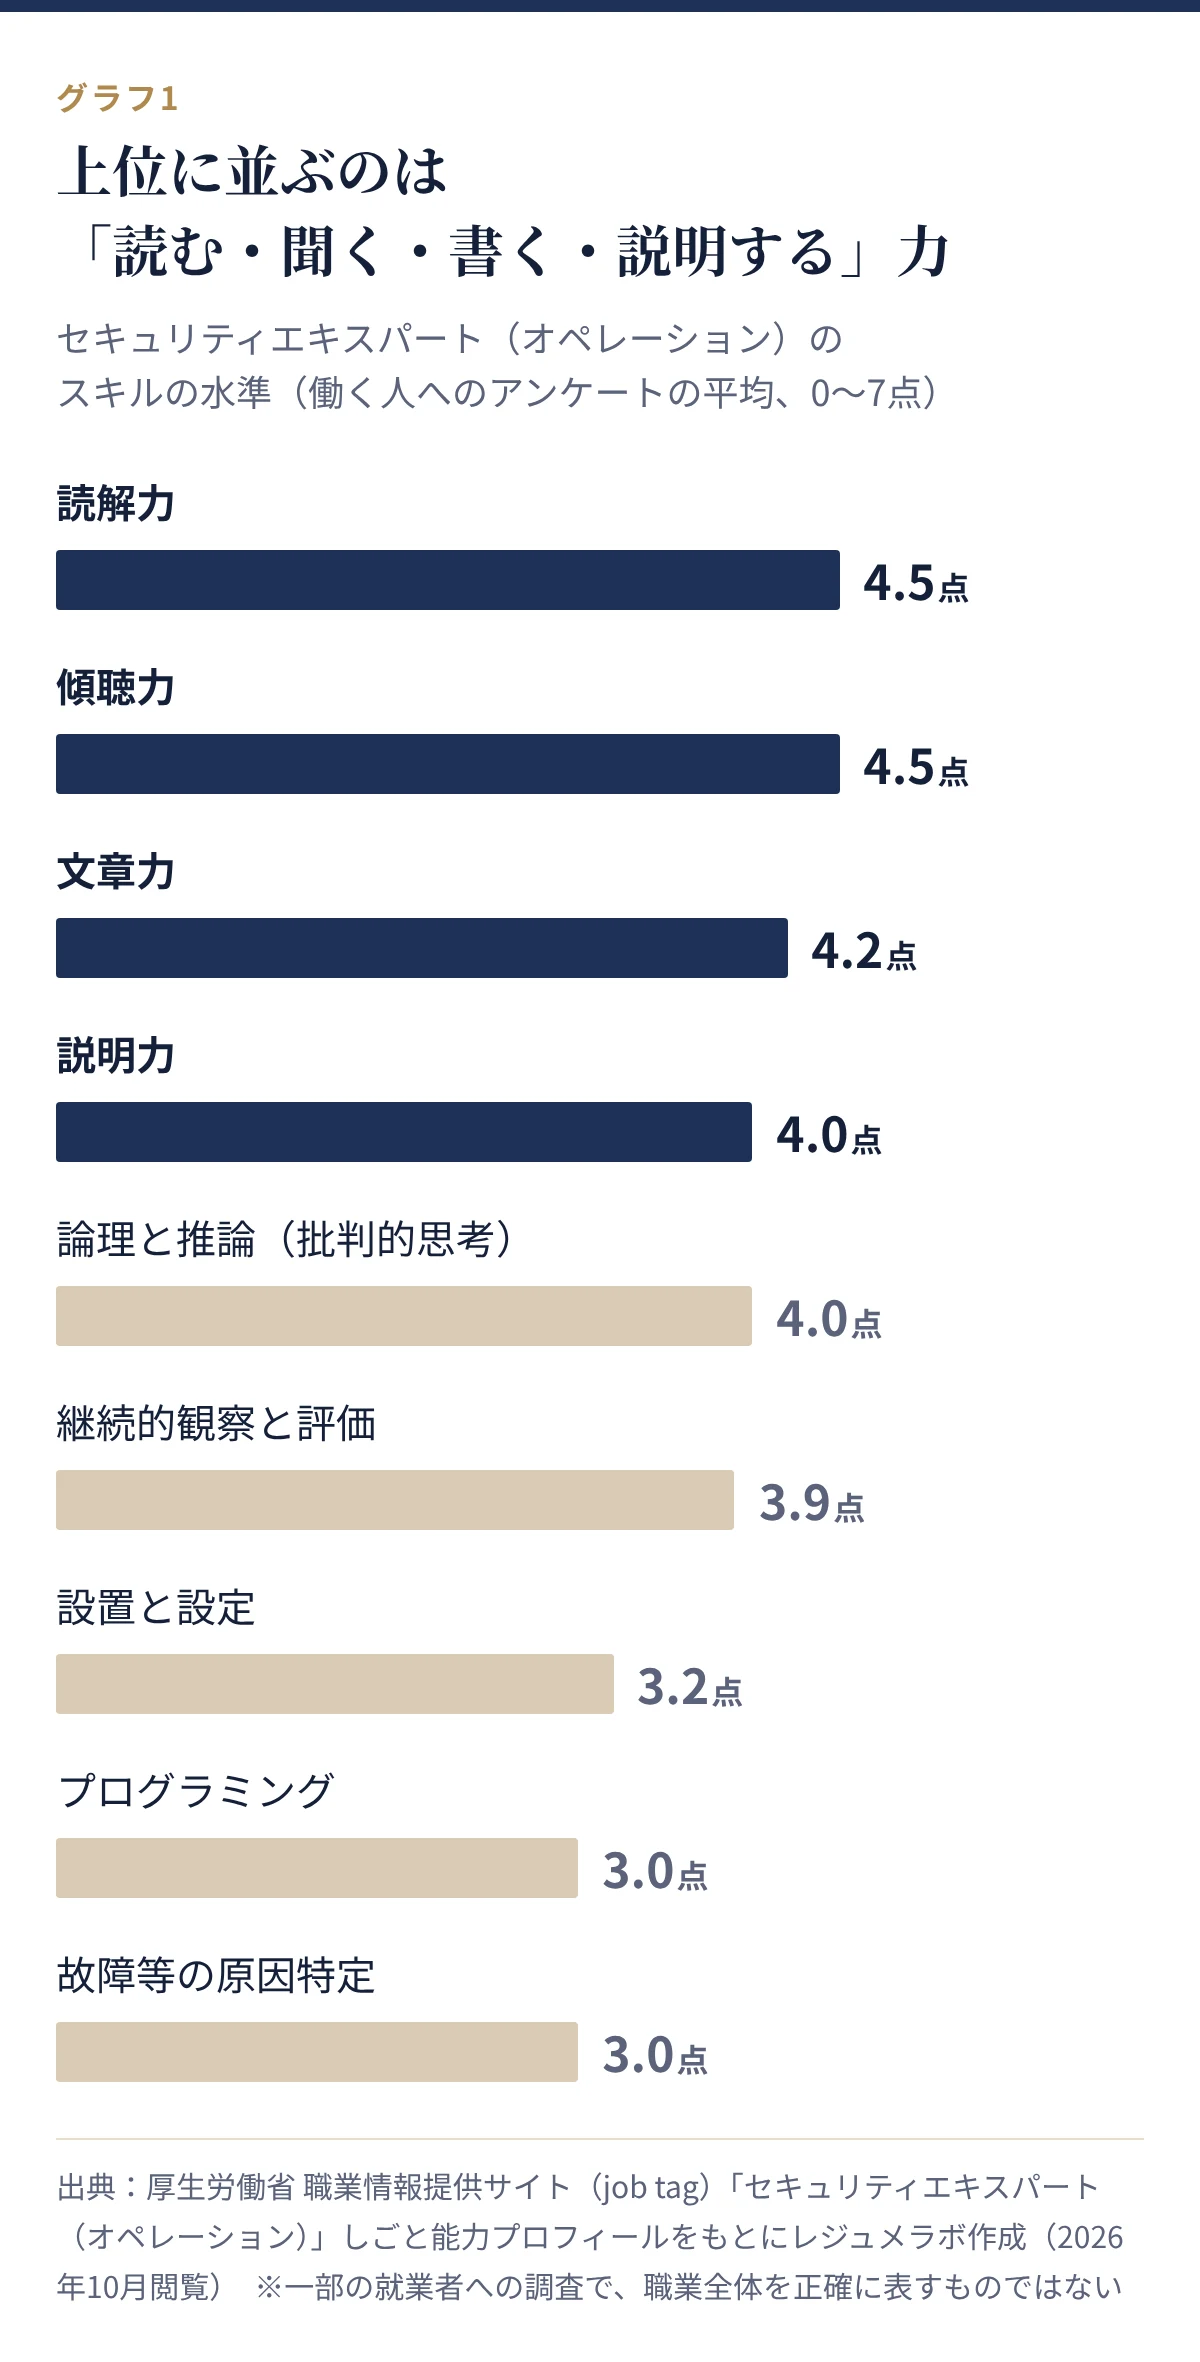
出典:職業情報提供サイト(job tag)「セキュリティエキスパート(オペレーション)」(厚生労働省) しごと能力プロフィール(スキル)
job tag の数値は、その職業で働く人の一部へのアンケートの平均で、サイトのよくある質問にあるとおり職業全体を正確に表すものではありません。それでも、ログや報告を読み解き、相手の話を聞き、文章と言葉で伝える力が、技術の作業と同じかそれ以上に求められていることがうかがえます。
編集部の読みでは、ここに職務経歴書の書き方のヒントがあります。記入例の「通知文のひな形と判断基準を整え、重大なアラートの検知から顧客への第一報までを平均約45分から約20分に短縮」は、技術の話でありながら、実は「伝える」仕事を速くした実績です。報告書・通知・報告会など、伝える場面での工夫は、セキュリティエンジニアの立派な実績として書けます。
まとめると、いまのセキュリティエンジニアの職務経歴書では、弱点をどれだけ直させたか、初動をどれだけ速くしたか、状況をどう伝えたかを、守秘に配慮しながら数字で書けるかで差がつきます。次は、採用担当が書類のどこを見ているかを確認します。
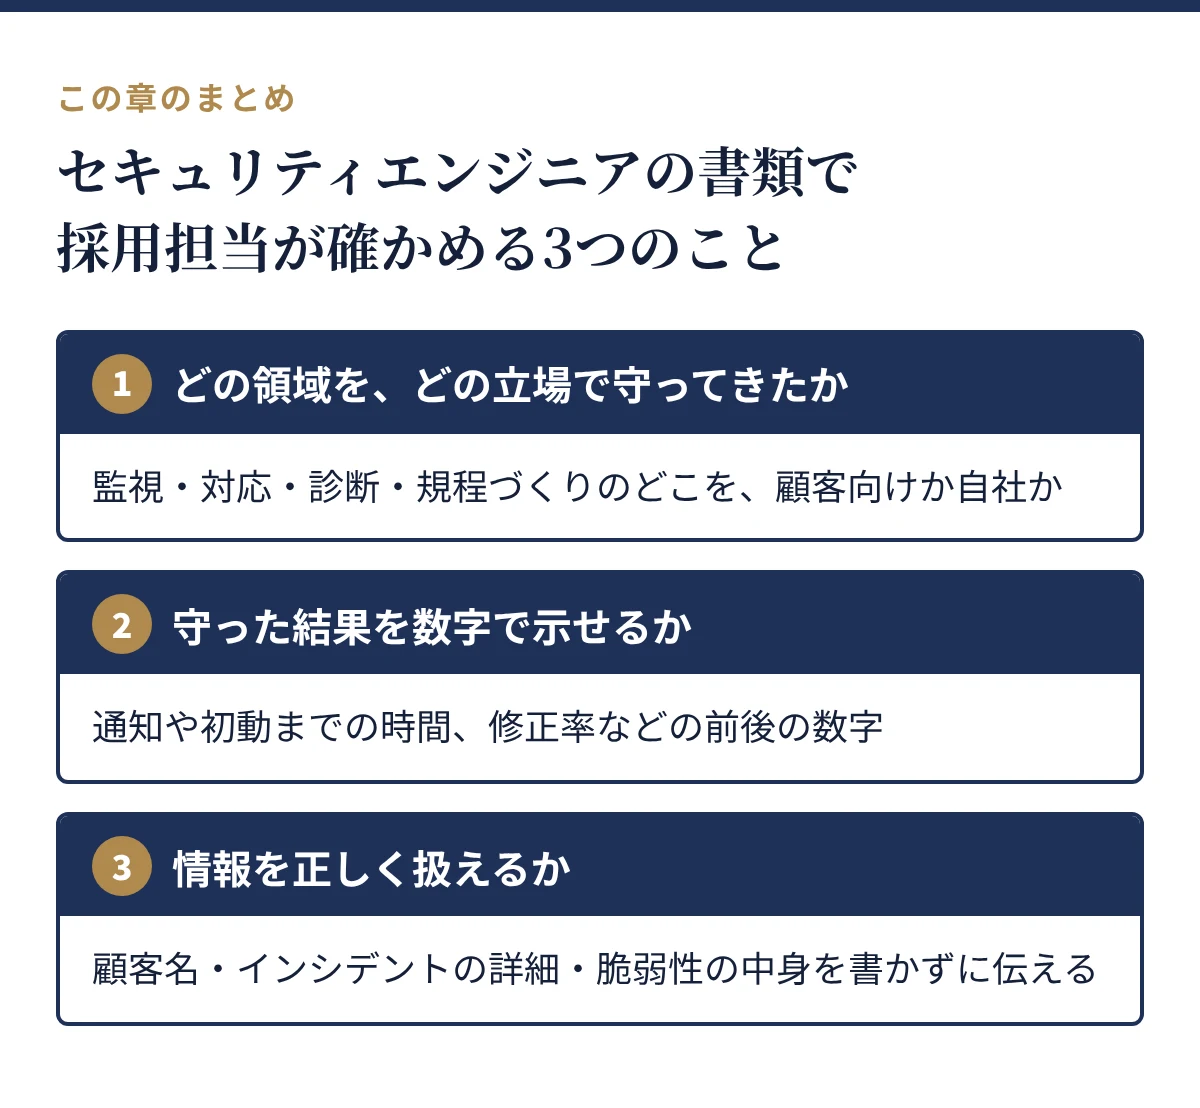
こうした変化と採用の現場でよく見られる傾向を踏まえると、セキュリティエンジニアの採用担当は、書類から次の3つを確認しています。
3つ目の「情報を正しく扱えるか」は、書類そのものが答えになります。顧客名や事件の詳細を書いてしまうと、どれだけ実績が立派でも、守秘への意識に不安を持たれます。反対に、種類・件数・時間・割合で書かれた書類は、それだけで情報の扱い方が身についていることを示します。
ここからは項目ごとに、NG例とOK例を並べて解説します。OK例は記入例からの引用です。セキュリティの書類で特に差がつくのは、職務経歴での「守った範囲と体制」の書き方と、インシデント対応・診断・規程づくりの実績の書き方です。
セキュリティの仕事は、監視、インシデント対応、脆弱性診断、規程や体制づくりと領域が広く、同じ「セキュリティエンジニア」でも中身が大きく違います。職務要約では、経験した領域を並べ、立場と一番の成果を入れます。
× NG例
セキュリティエンジニアとして8年以上、さまざまな企業のセキュリティ対策に携わってきました。最新の脅威動向を常に学び、高い専門性で顧客のセキュリティ向上に貢献してきました。
ここが惜しい
○ OK例
SIerでサーバー・ネットワークの構築・運用を4年経験したのち、株式会社サンプルセキュアで8年半、企業のセキュリティを守る仕事に携わってきました。24時間の監視、インシデント対応の支援、脆弱性診断の案件管理、セキュリティ規程の整備支援まで経験しています。現在は主任として、高リスクの脆弱性の期限内修正率を約60%から約90%に高めました。
ここが評価される
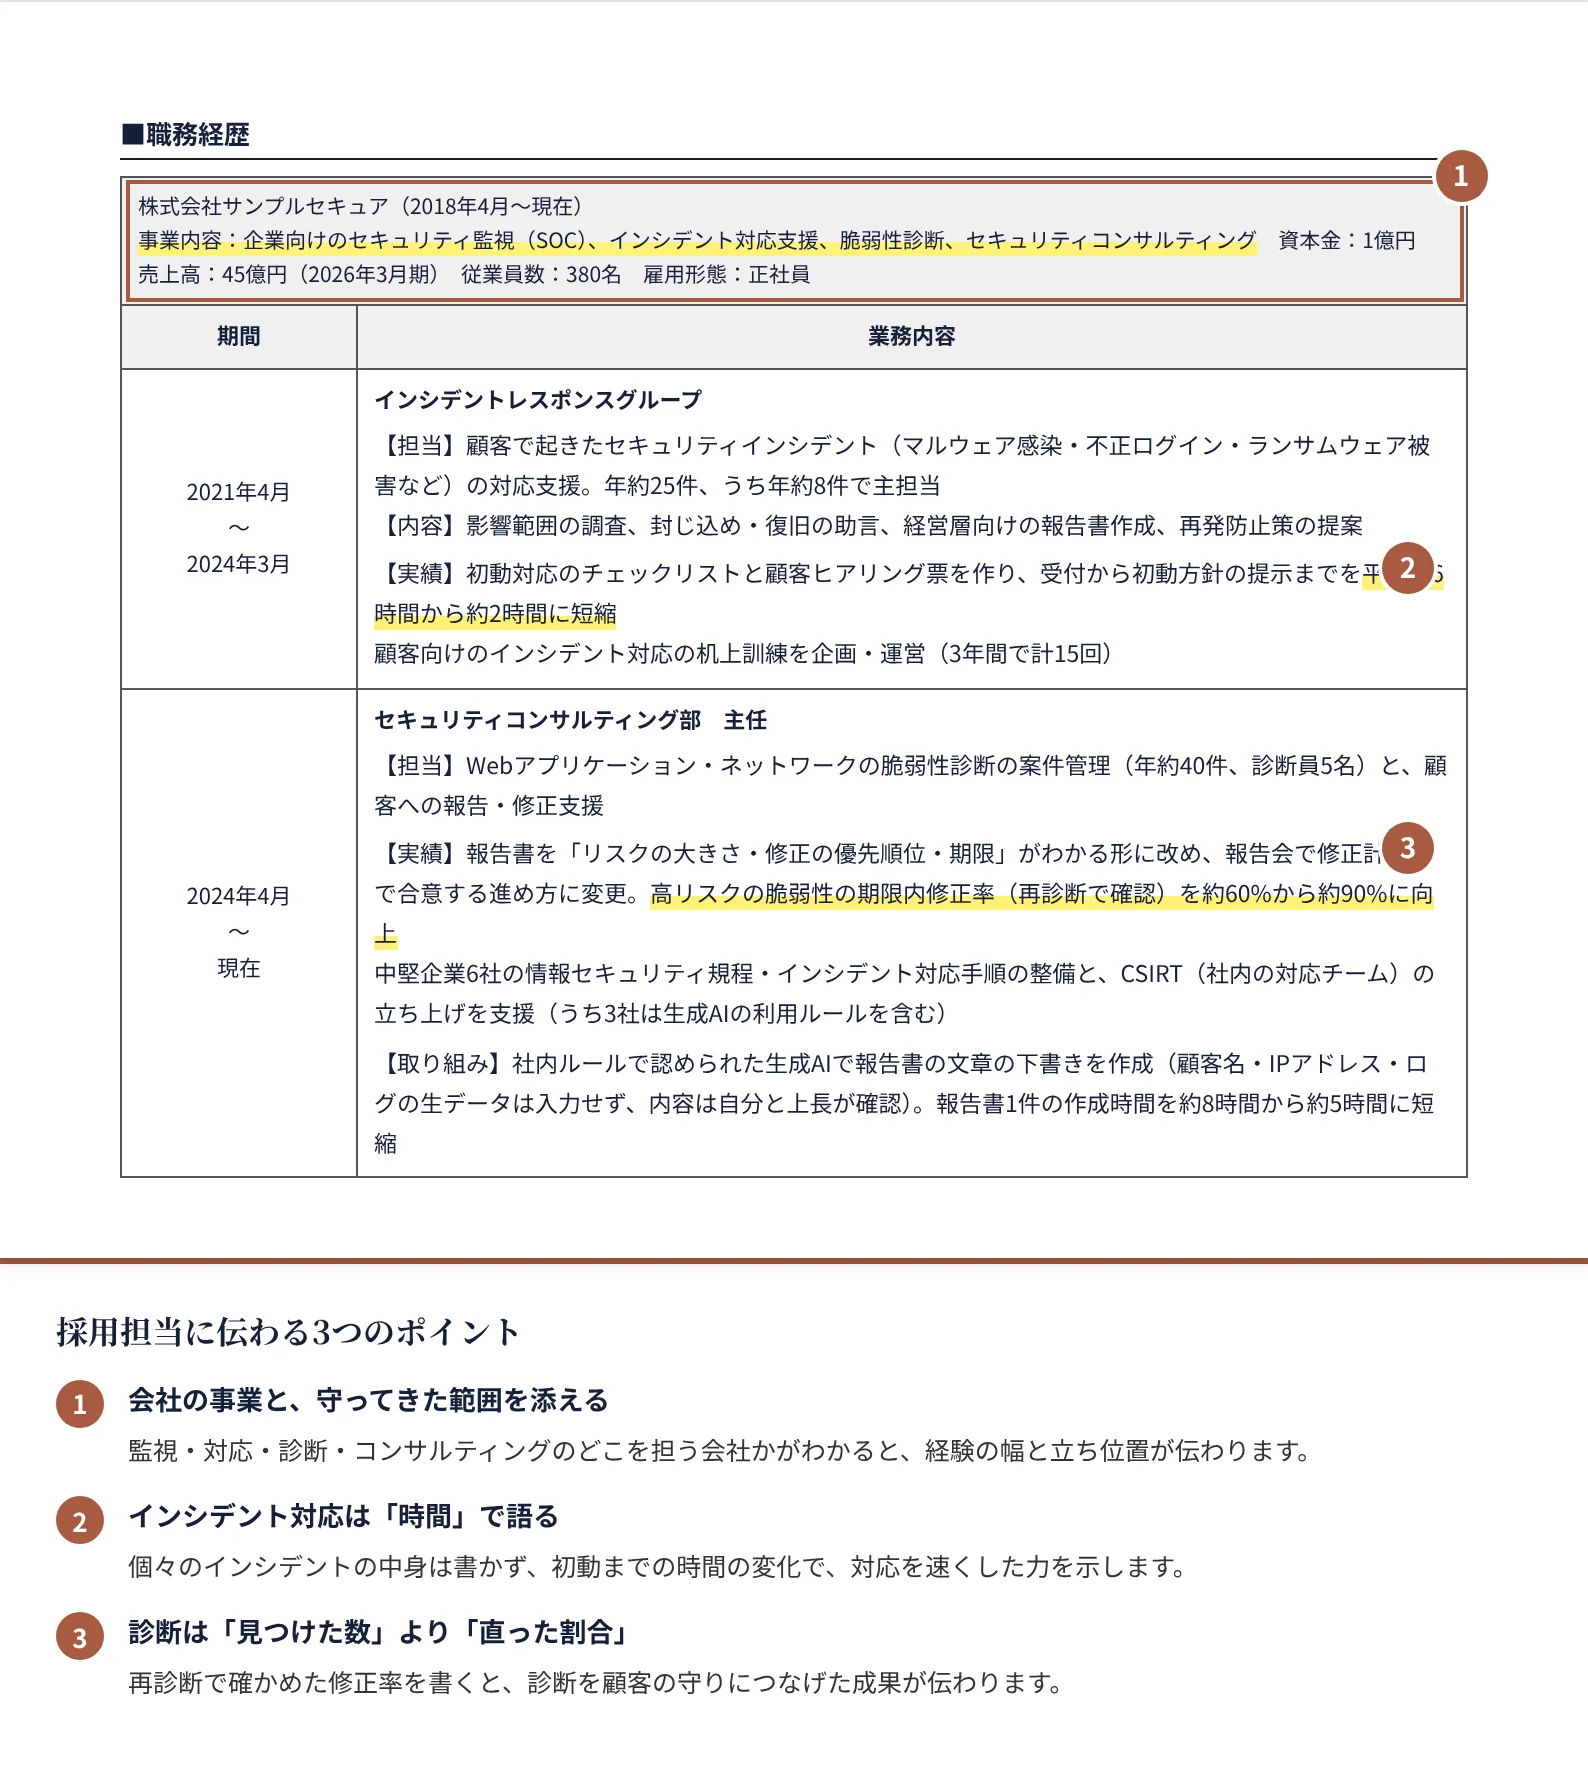
職務経歴は、セキュリティの書類でいちばん重要な項目です。下の画像の3つのポイントを押さえると、守秘に配慮しながらも、経験の中身がはっきり伝わります。
× NG例
SOCにてアラートの監視・分析を担当。重大なインシデントを早期に発見し、顧客の被害拡大を防ぎました。
ここが惜しい
○ OK例
【担当】顧客約40社のファイアウォール・EDR(端末の監視ツール)などのアラート分析と顧客への通知(24時間のシフト制、チーム12名)
【実績】通知文のひな形と判断基準を整え、重大なアラートの検知から顧客への第一報までを平均約45分から約20分に短縮(目標30分以内)。誤検知の多い検知ルールの見直しを顧客と合意し、分析対象のアラートを月約3,000件から約1,800件に削減
ここが評価される
監視の仕事では、アラートを減らした数だけでなく、誤検知を減らすことを誰と合意したかも大切です。検知ルールを緩めれば件数は減りますが、見逃しの危険も増えます。記入例のように「顧客と合意し」と書くと、根拠をもって運用を変えたことが伝わります。
インシデントや脆弱性の中身は書かない
どの会社で、どんな手口の被害があったか、どんな脆弱性が見つかったかは書きません。種類(マルウェア感染・不正ログインなど)と件数、自分の役割、対応時間の変化で十分に伝わります。
この項目で差がつくのは、成果を相手側の変化で書けるかです。診断なら直った割合、インシデント対応なら初動までの時間、規程づくりなら整えた社数と範囲を書きます。データの章で見たとおり、被害の入口の約半数は脆弱性です。見つけた弱点が直らなければ、守りは進みません。
× NG例
脆弱性診断を多数実施し、重大な脆弱性を数多く発見しました。顧客のセキュリティポリシー策定も支援しました。
ここが惜しい
○ OK例
【実績】報告書を「リスクの大きさ・修正の優先順位・期限」がわかる形に改め、報告会で修正計画まで合意する進め方に変更。高リスクの脆弱性の期限内修正率(再診断で確認)を約60%から約90%に向上
中堅企業6社の情報セキュリティ規程・インシデント対応手順の整備と、CSIRT(社内の対応チーム)の立ち上げを支援(うち3社は生成AIの利用ルールを含む)
ここが評価される
インシデント対応の経験は、件数と役割で書きます。記入例では「年約25件、うち年約8件で主担当」とし、内容は「影響範囲の調査、封じ込め・復旧の助言、経営層向けの報告書作成、再発防止策の提案」と工程で書いています。どの会社で何が起きたかを書かなくても、どの工程を何件担ったかで、経験の厚みは十分に伝わります。
セキュリティの報告書には、顧客名・IPアドレス・ログなど、外に出してはいけない情報が詰まっています。生成AIを使った経験を書くときは、何を入力しなかったかを必ず具体的に書きます。
× NG例
生成AIを活用し、報告書作成を効率化しました。
ここが惜しい
○ OK例
【取り組み】社内ルールで認められた生成AIで報告書の文章の下書きを作成(顧客名・IPアドレス・ログの生データは入力せず、内容は自分と上長が確認)。報告書1件の作成時間を約8時間から約5時間に短縮
ここが評価される
AIを使っていない・禁止の職場だった人は
不利と考える必要はありません。セキュリティの現場では、情報を守るために生成AIを使わない判断も大切です。ひな形やチェックリストで仕事を速くした経験を書けば、改善の力は十分に伝わります。
テクニカルスキル欄は、製品名を並べるより、領域ごとに、どの工程を何年担ったかを書くほうが伝わります。製品名を書く場合も、社外に出してよい範囲で、一般的な種類(SIEM・EDRなど)にとどめるのが無難です。
× NG例
SIEM、EDR、ファイアウォール、脆弱性診断、ISMS
ここが惜しい
○ OK例
監視・分析:SIEM・EDRのアラート分析、ログ分析、検知ルールの見直し(3年)
インシデント対応:初動対応・影響範囲の調査・報告書の作成(3年。年約25件)
脆弱性診断:Webアプリケーション・ネットワーク診断の計画・報告・再診断の管理(2年半)
ここが評価される
資格は正式名称で書きます。記入例の「情報処理安全確保支援士 登録」のように、登録が必要な資格は、試験に合格しただけか、登録して名乗れる状態かがわかるように書きましょう。登録を続けている場合は、そのことも添えると安心感が増します。
自己PRは「強み → 進め方 → 結果の数字」の順に書きます。セキュリティの自己PRは「責任感」「最新動向への関心」になりがちですが、それはこの職種の前提です。採用担当が知りたいのは、その力で、守りをどう前に進めたかです。
× NG例
私の強みは責任感です。セキュリティは一つのミスが大きな事故につながるため、常に緊張感を持って業務に取り組んできました。
ここが惜しい
○ OK例
守るための対策を、相手が動ける形にする力
診断報告書を優先順位と期限がわかる形に改め、修正計画まで合意する進め方に変えたことで、高リスクの脆弱性の期限内修正率を約60%から約90%に高めました。
ここが評価される
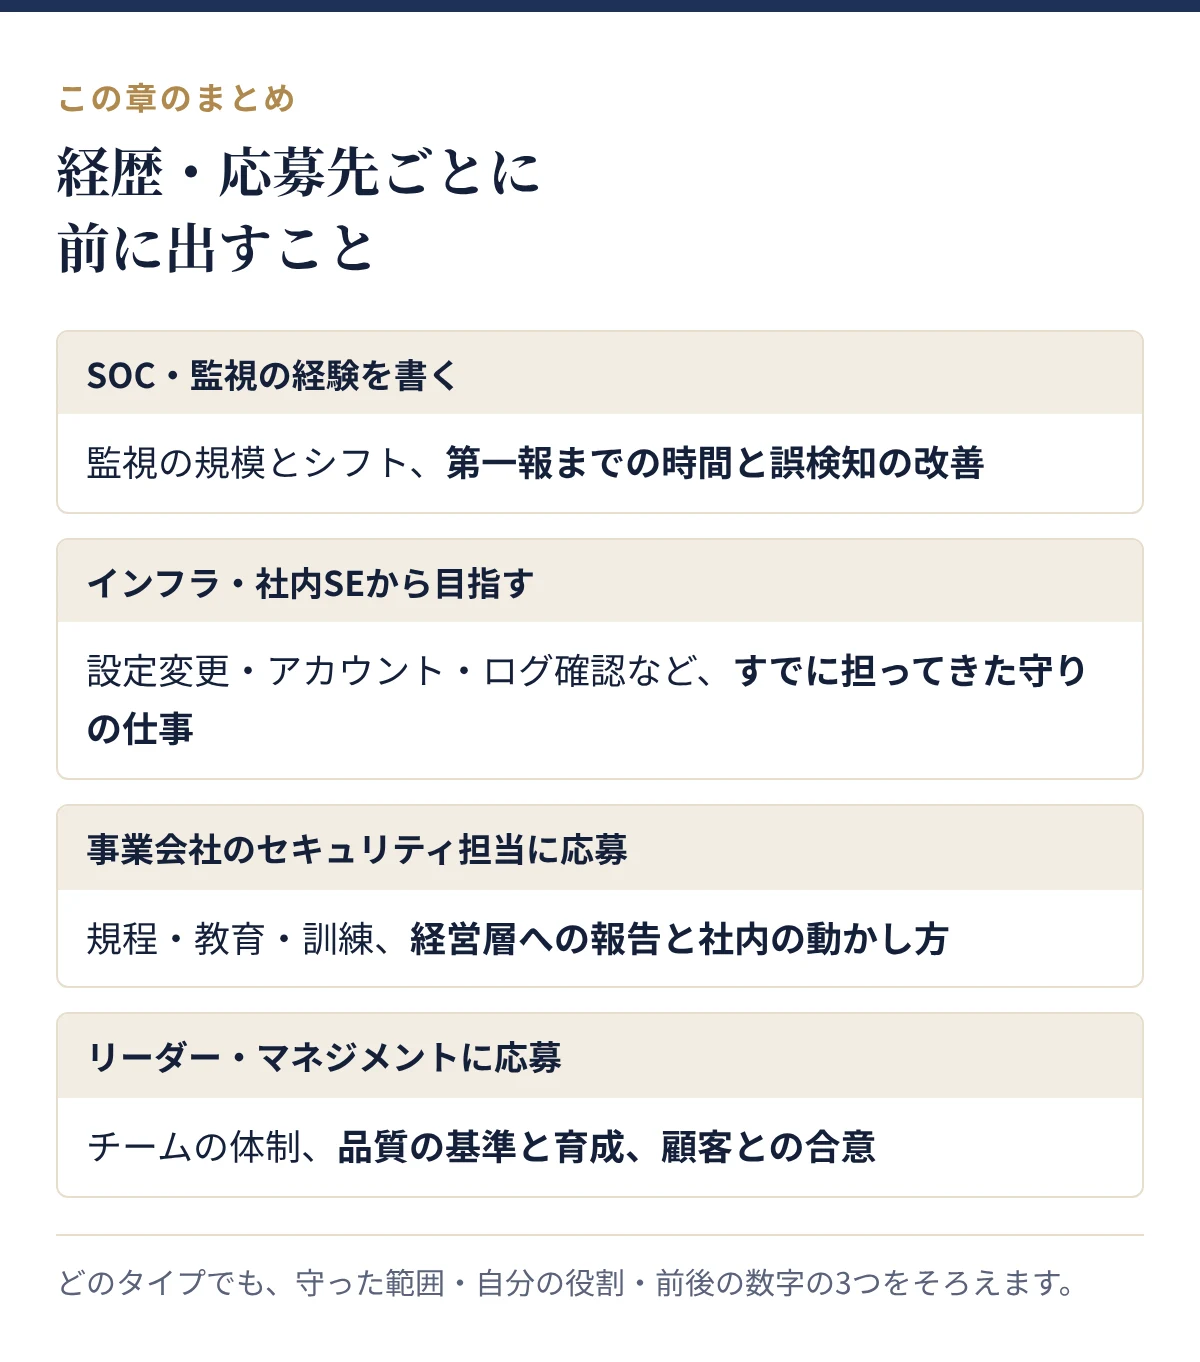
セキュリティエンジニアは、これまでの立場と応募するポジションによって、採用担当が気にすることが変わります。どのタイプでも共通するのは、守った範囲・自分の役割・前後の数字の3つをそろえることです。まずは表で全体像を確認しましょう。
| タイプ | 採用担当が見るポイント | 前に出すこと |
|---|---|---|
| SOC・監視の経験を書く | アラートを正しく見極め、速く正確に伝えられるか | 監視の規模とシフト、第一報までの時間、誤検知の改善 |
| インフラ・社内SEから目指す | 守りの基本となる運用を、すでに担ってきたか | 設定変更・アカウント・ログ確認など、日々の守りの仕事 |
| 事業会社のセキュリティ担当に応募 | 社内のルールを整え、人を動かせるか | 規程・教育・訓練、経営層への報告と社内調整 |
| リーダー・マネジメントに応募 | チームの品質を保ち、顧客や経営と合意できるか | チームの体制、品質の基準、育成、顧客との合意 |
採用担当が見たいのは、大量のアラートの中から、本当に対応すべきものを見極め、速く伝えられるかです。
職務経歴書に書きたいこと
記入例
【担当】顧客約40社のファイアウォール・EDR(端末の監視ツール)などのアラート分析と顧客への通知(24時間のシフト制、チーム12名)
ポイント
よくある落とし穴は、「アラートを分析」と書くだけで終わるケースです。分析したアラートの量と、通知までの時間、判断の基準をどう整えたかまで書きましょう。
セキュリティの専任経験がなくても、インフラや社内SEの仕事には守りの要素がたくさんあります。採用担当は、その中で、すでにどんな守りを担ってきたかを見ています。
職務経歴書に書きたいこと
記入例
【担当】製造・流通業の顧客のサーバー(Linux・Windows Server)とネットワーク機器の構築・運用保守。3年目からファイアウォールの設定変更とログの確認を担当
【実績】ファイアウォールの設定変更の申請・承認の手順を整え、設定ミスによる通信障害を年4件から0件に
ポイント
よくある落とし穴は、「セキュリティに興味がある」という意欲だけを書くケースです。すでに担ってきた守りの仕事を具体的に書くほうが、次の仕事を任せる根拠になります。
事業会社の情報セキュリティ担当は、自社の守りに責任を持つポジションです。技術に加えて、社内のルールを整え、人を動かす力が見られます。データの章で見たとおり、被害は取引先にも広がるため、経営層への報告や取引先からの確認への対応も仕事に入ります。
職務経歴書に書きたいこと
記入例
※記入例とは別の架空例です
【担当】自社(従業員約1,500名)の情報セキュリティ担当(2名体制)
【実績】情報セキュリティ規程とインシデント発生時の連絡手順を改定し、全社員向けの研修(年2回)と標的型メールの訓練(年4回)を運営。不審なメールを報告した社員の割合を約30%から約70%に
ポイント
よくある落とし穴は、規程を「作った」で終わるケースです。作ったルールが守られるようになったか、社員の行動がどう変わったかまで書きましょう。
チームをまとめるポジションです。採用担当は、チームの品質を保ち、顧客や経営と合意しながら守りを進められるかを確かめます。
職務経歴書に書きたいこと
記入例
【担当】Webアプリケーション・ネットワークの脆弱性診断の案件管理(年約40件、診断員5名)と、顧客への報告・修正支援
【実績】報告書を「リスクの大きさ・修正の優先順位・期限」がわかる形に改め、報告会で修正計画まで合意する進め方に変更。高リスクの脆弱性の期限内修正率(再診断で確認)を約60%から約90%に向上
ポイント
よくある落とし穴は、自分の技術の高さばかりを書くケースです。リーダーとして応募するなら、チームの品質と顧客の変化を中心に書きましょう。
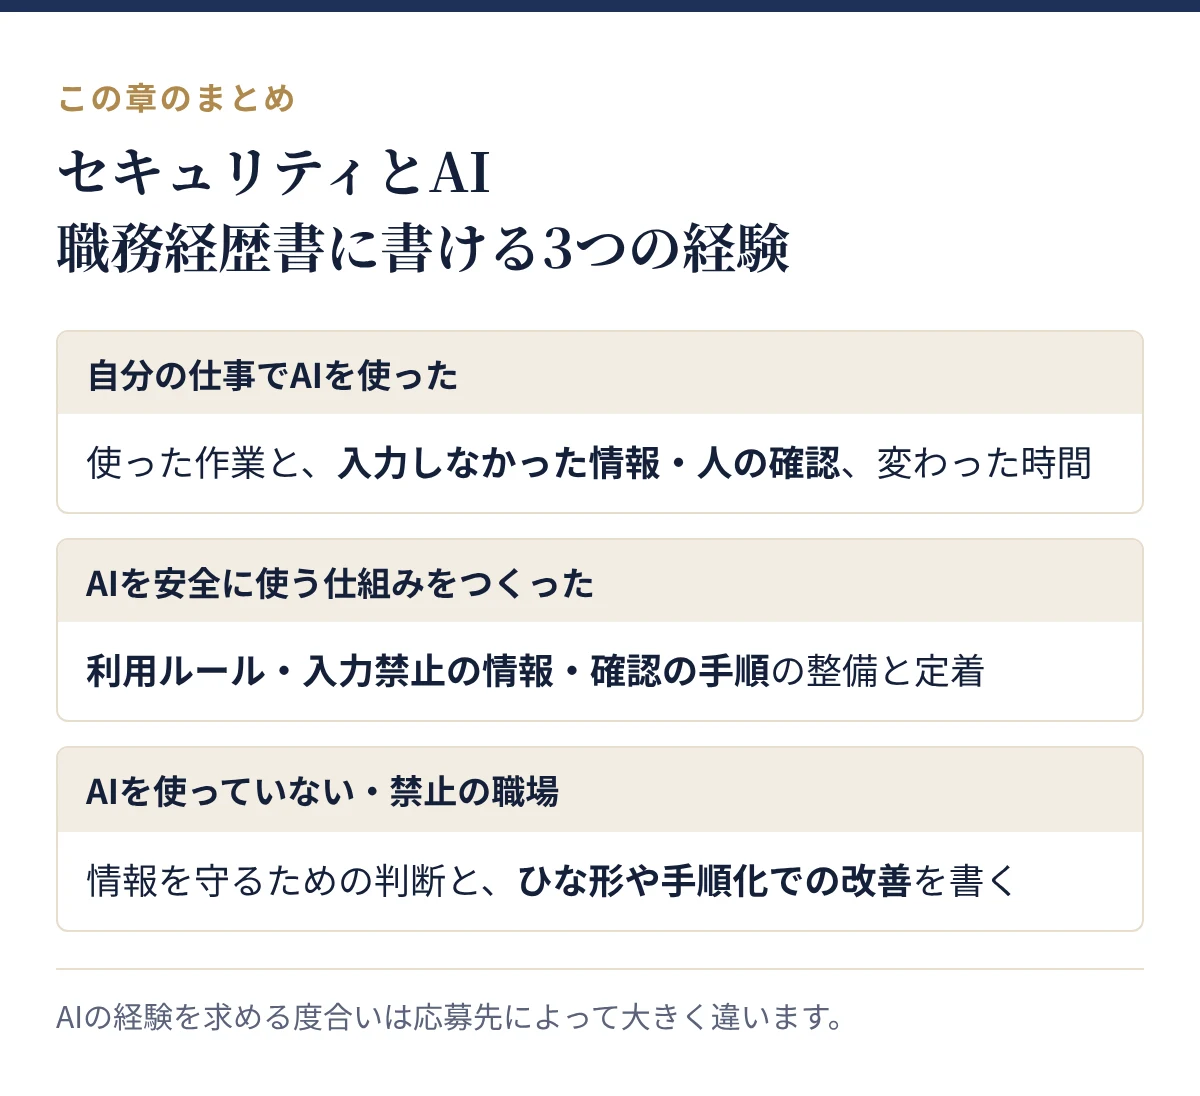
最初にお伝えしたいのは、AIの使い方や、AIの経験を求める度合いは、応募先によって大きく違うということです。IPAの「DX動向2026」プレス発表では、AIを導入している企業は従業員1,001人以上で8割近くにのぼる一方、101人以下では16.6%でした。
AIを使った経験がないからといって、書類選考で不利になると考える必要はありません。まずは求人票に「生成AI」「AIのリスク管理」「AIガバナンス」などの言葉があるかを確認しましょう。記載があれば具体的に書き、なければ職務経歴に1行添える程度で十分です。
セキュリティエンジニアとAIの関わりは、大きく2つに分かれます。1つは、報告書や分析の補助に、自分の仕事で生成AIを使うこと。もう1つは、会社や顧客が生成AIを安全に使えるよう、ルールや仕組みを整えることです。職務経歴書でも、この2つを分けて書くと、経験が正確に伝わります。
後者の需要は高まっています。総務省の「令和8年版 情報通信白書」によると、日本の企業が生成AIの活用で懸念するリスクは、「社内情報の漏洩などのセキュリティリスク」が最も多く挙げられました。リスク対策では「全社的な指針やガイドラインを整備している」が41.1%で最も高い取組でした。IPAの「DX動向2026」では、AIを導入・試験利用・検討している企業のうち、AIや生成AI独自のリスクマネジメントを実施している企業は14.2%にとどまっています。
編集部の読みでは、AIを安全に使うためのルールづくりは、まだ手が回っていない企業が多い分、経験のある人が強みにしやすい領域です。
2026年時点で、守る側の仕事で現実的な使い方は次のようなものです。どれも「下書き」や「候補」までをAIに任せ、判断は人が行う使い方です。
| 使い方 | 具体例 | 人が確かめること |
|---|---|---|
| 報告書の下書き | 調査結果のメモから、報告書の文章を整える(記入例の使い方) | 事実と違う記述がないか、顧客情報を入れていないか |
| 公開情報の要約・翻訳 | 公的機関や製品ベンダーの注意喚起を要約し、影響する範囲を整理する | 原文と照らした正しさ、自社・顧客の環境に当てはまるか |
| 規程・手順のたたき台 | 規程や対応手順の構成案、チェックリストの候補を出す | 法令・社内ルールとの整合、実際に運用できるか |
| アラートの説明文 | 検知ルールの意味や、通知文の言い回しを整える | 判断を変えていないか、誤解を招く表現がないか |
セキュリティの仕事では、ログやアラートの生データ、顧客の環境情報をAIに入力しないことが大前提です。入力しなかった情報を具体的に書けること自体が、この職種での信頼の証になります。
項目別の書き方で紹介したとおり、記入例では職務経歴の【取り組み】に1行で書いています。ルール(社内ルールで認められた)、入力しなかった情報(顧客名・IPアドレス・ログの生データ)、確認(自分と上長)、効果(約8時間から約5時間)の4つがそろっています。テクニカルスキル欄にも「報告書の下書き(1年半。顧客情報は入力せず人が確認)」と書き、経歴と一致させています。
効果を測っていなければ数字を作らず、使った作業と確かめ方だけを書きましょう。
記入例では、規程づくりの支援の中で「うち3社は生成AIの利用ルールを含む」と書いています。この経験を詳しく書く場合は、次の4つを押さえます。
記入例
※記入例とは別の架空例です
【取り組み】自社(従業員約800名)の生成AI利用ルールを情報システム部・法務部と作成。入力禁止の情報(個人情報・顧客情報・未公開の財務情報)と出力の確認手順を定め、会社が契約したサービスに利用を限定。全社員向けの説明会(計6回)を行い、利用申請の手続きを整備
ポイント
ルールづくりは、法務や情報システム部門、経営層と分担することが多い仕事です。自分が担った範囲を正直に書きましょう。
セキュリティの現場では、情報を守るために生成AIを使わない判断をしている職場も少なくありません。ルールに従って情報を扱ってきたこと自体が、セキュリティエンジニアとして大切な姿勢です。
代わりに、ひな形や手順化で仕事を速くした経験を書きましょう。記入例の「初動対応のチェックリストと顧客ヒアリング票を作り、受付から初動方針の提示までを平均約6時間から約2時間に短縮」は、AIを使わなくても、仕事のやり方を自分で変えられる力を示しています。
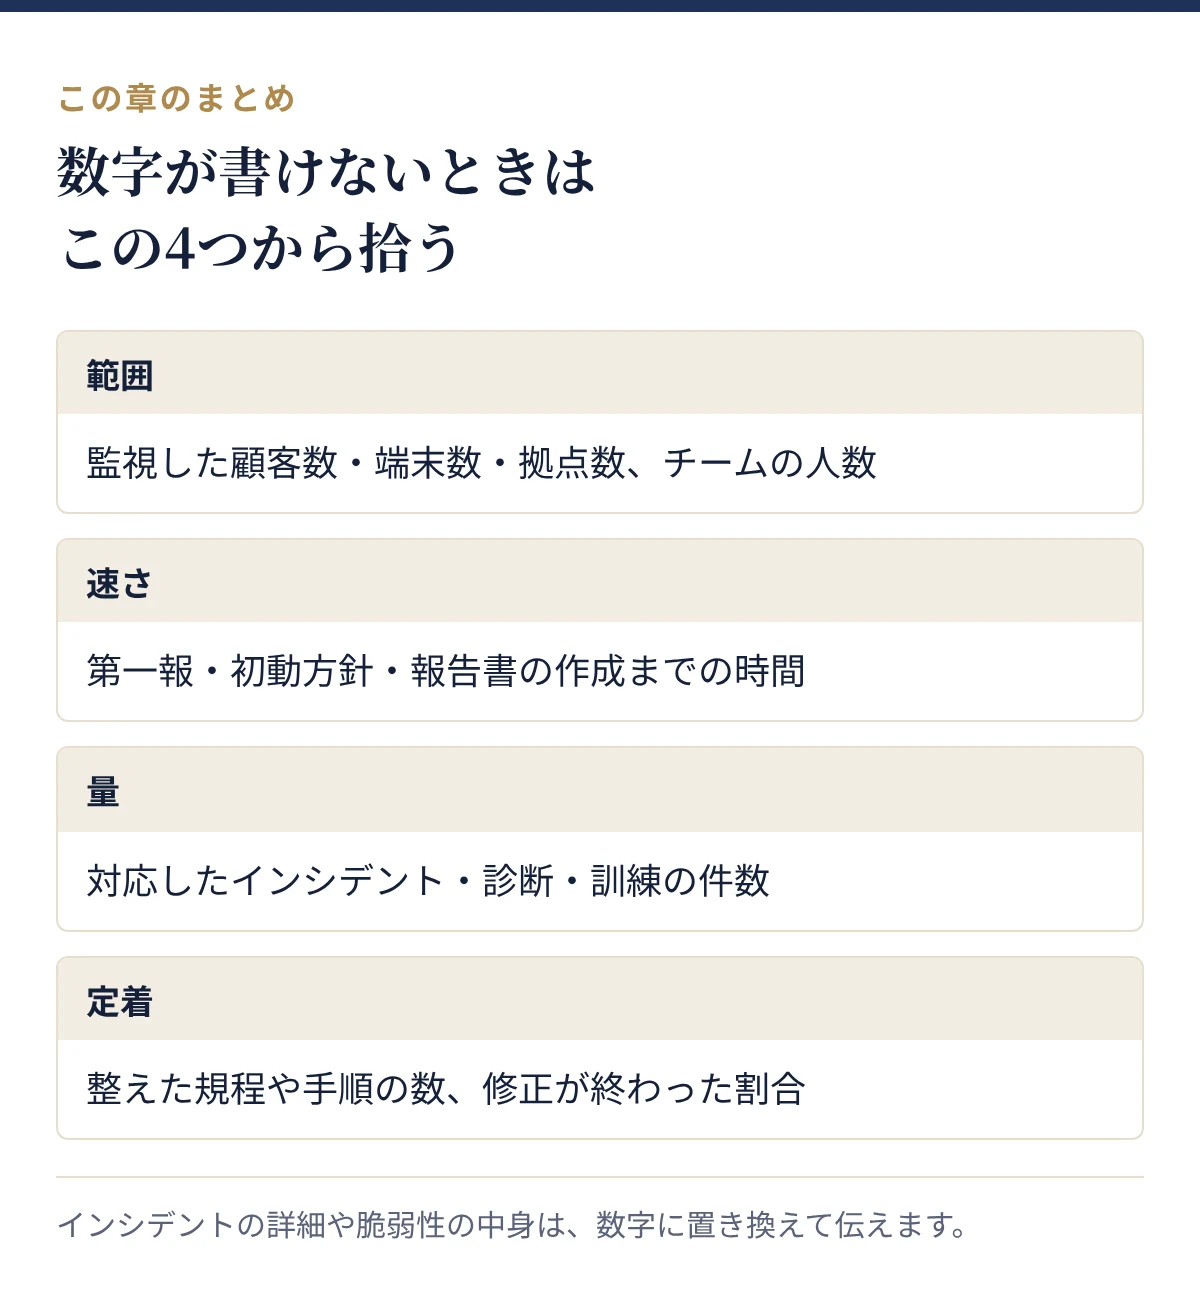
セキュリティの成果は「被害が起きなかった」ことが多く、しかも守秘の制約があります。範囲・速さ・量・定着の4つの切り口で探すと、外に出せる数字はたいてい見つかります。
「被害が起きなかった」が成果で、数字にならない
起きなかったことは数えにくいので、守った範囲と、守りのために続けたことを書きます。
例:「顧客約40社」「24時間のシフト制、チーム12名」
監視していた拠点数や端末数、続けてきた期間も、守りの重さを伝える数字です。
インシデントの中身を書けない
中身の代わりに、種類・件数・役割・時間で書きます。
例:「年約25件、うち年約8件で主担当」「受付から初動方針の提示までを平均約6時間から約2時間に短縮」
どの会社で何が起きたかを書かなくても、経験の厚みは伝わります。
診断で見つけた脆弱性の中身を書けない
見つけた中身ではなく、直った割合や、報告の進め方で書きます。
例:「高リスクの脆弱性の期限内修正率(再診断で確認)を約60%から約90%に向上」
診断の件数と体制(年約40件、診断員5名)を添えると、規模も伝わります。
規程づくりの効果を測っていない
効果の数字がなくても、整えたものの数と範囲は書けます。
例:「中堅企業6社の情報セキュリティ規程・インシデント対応手順の整備と、CSIRTの立ち上げを支援」
行った訓練の回数(3年間で計15回)なども、定着のための取り組みとして書けます。
履歴書の学歴欄、入学・卒業の年で迷ったら
生年月日を選ぶだけで、入学・卒業の年月を和暦・西暦で計算し、学歴欄をそのまま作れます。早生まれ・浪人・留年にも対応しています。
職歴欄・資格欄・証明写真も、無料ツールでそろえられます。
履歴書・職務経歴書づくりに使える無料ツール一覧 ›
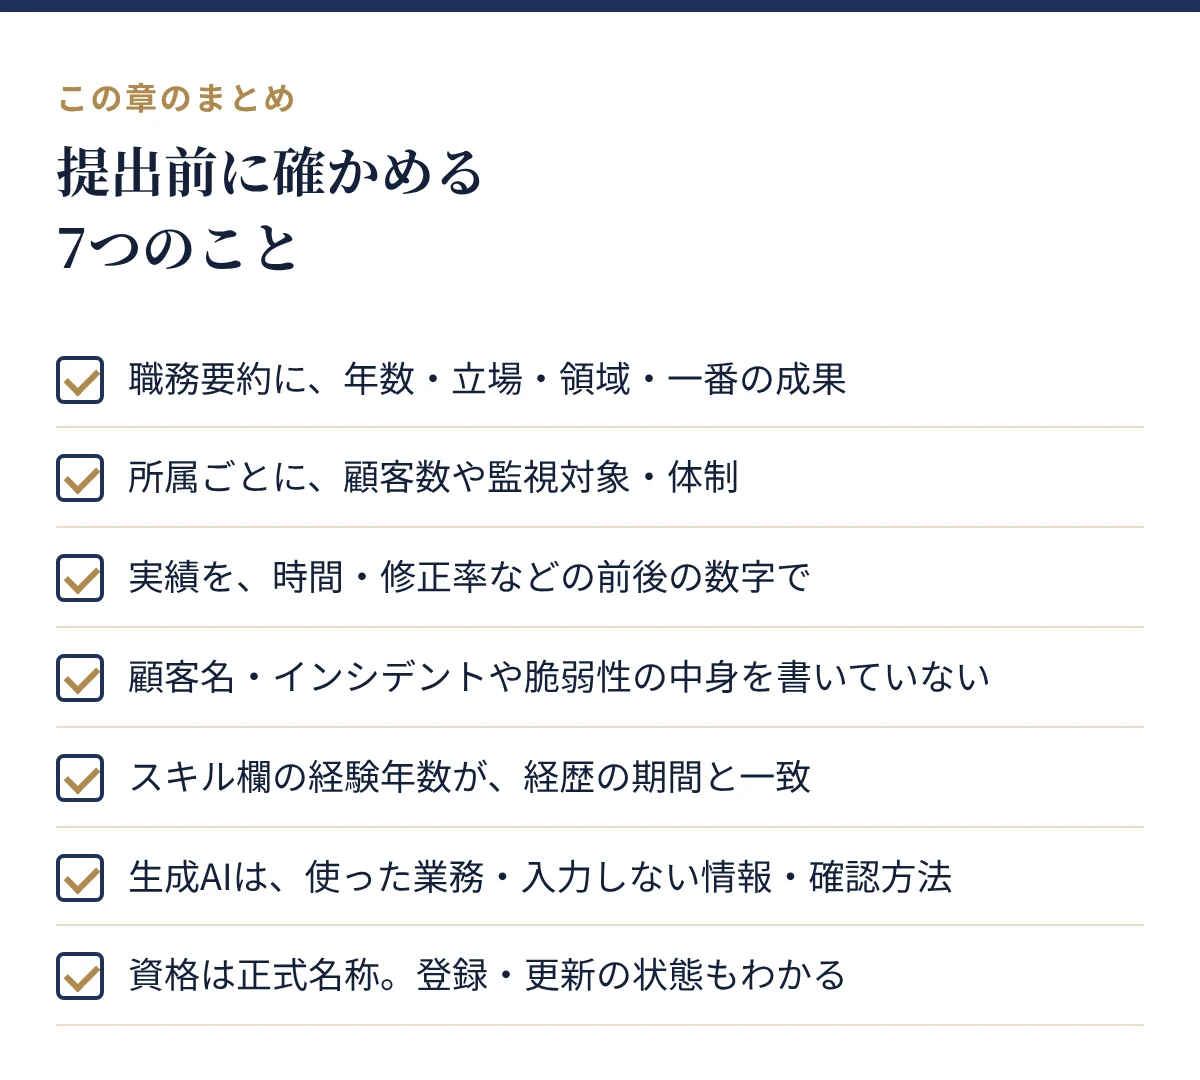
書き終えたら、提出前に次の項目を確認しましょう。
最後に、書類全体を「社外の人が読んでも問題がないか」という目で読み直しましょう。顧客名・システムの構成・インシデントの詳細が残っていないかを確かめることは、セキュリティエンジニアの書類ならではの仕上げです。
伝わります。顧客は業種と規模、インシデントは種類と件数、成果は時間や割合で書けば、経験の中身は十分に伝わります。面接で詳しく聞かれた場合も、守秘の範囲で話せることと話せないことを分けて答えれば、それ自体が信頼につながります。
監視の規模、シフト、第一報までの時間、誤検知を減らした工夫を書きましょう。インシデントの初動に関わった経験や、通知文・判断基準を整えた経験があれば、対応や改善の力として伝わります。
書きましょう。正式名称で書き、試験に合格しただけか、登録しているかがわかるようにします。登録を続けている場合は、そのことも添えると、学び続けていることが伝わります。
診断の対象の種類(Webアプリケーション・ネットワークなど)、年間の件数、体制、自分の役割、修正率などの成果までにとどめます。見つけた脆弱性の中身や、診断の具体的な手順は書きません。
AIの活用をどの程度求めるかは応募先によって大きく違い、経験がないことだけで不利になるとは限りません。求人票にAIの記載がある場合は、情報を守るために使わなかった判断や、ひな形・手順化で仕事を速くした経験を、具体的な数字とともに書きましょう。
この記事の記入例テンプレートを無料でダウンロード
Word・Excel・PDFの3形式に対応。空欄テンプレートと記入見本のセットです。